

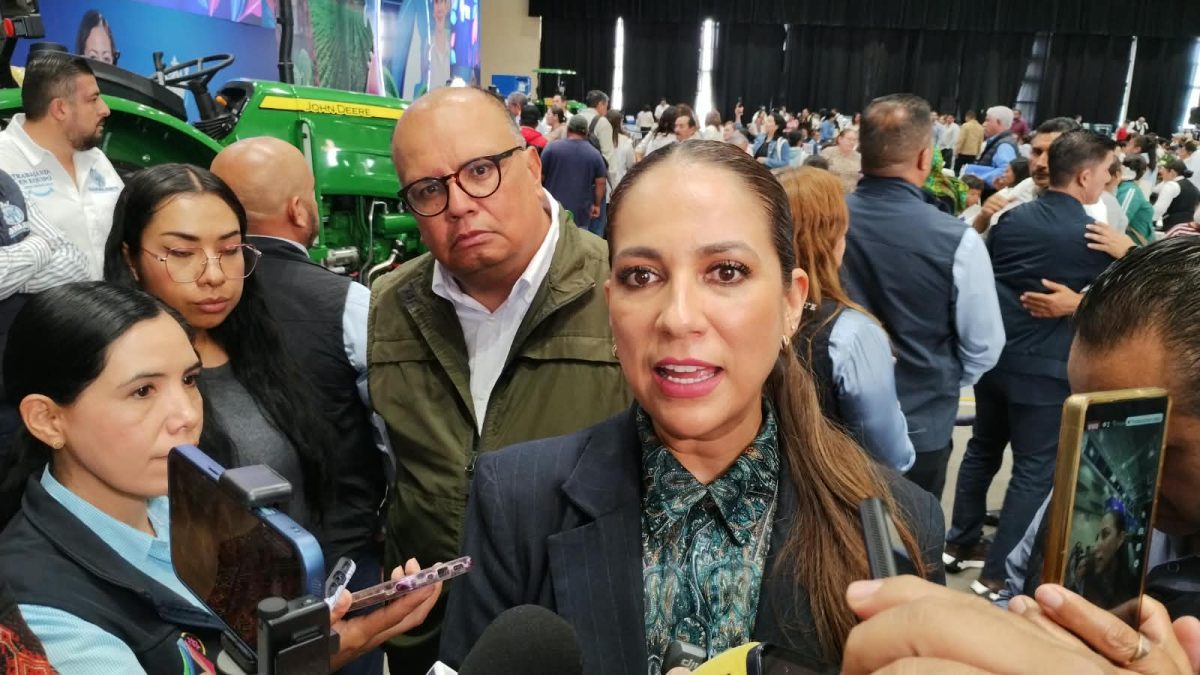
Guanajuato.- Libia Denisse García Muñoz Ledo, gobernadora del Estado, reconoció que a pesar de la alta tecnología de los sistemas de seguridad de la información de todas las áreas, dependencias y secretarías del Gobierno del Estado, siempre hay quienes buscan hackear o vulnerar los sistemas gubernamentales.
Esto luego de que desde noviembre de 2025 se han documentado los intentos y robos consumados de información importante de la Fiscalía General del Estado, de la Secretaría de Seguridad y Paz, la Secretaría de Salud y la Secretaría de Educación, y recientemente del Servicio de Administración Tributaria del Estado de Guanajuato (SATEG).
“Estamos avanzando, ustedes saben que con el avance en las tecnologías, por más protección que se tenga, siempre hay quienes buscan vulnerar nuestro sistema, nosotros estamos trabajando fuerte para ir evolucionando”, aseguró.
La gobernadora reconoció que hay áreas del gobierno estatal que han mejorado en su sistema de protección digital con tecnología más segura y sofisticada, pero otros departamentos tienen un notable e importante rezago.

“Hay áreas de la administración que están más avanzadas, pero hay otras que se han ido rezagando en materia de seguridad digital”, afirmó
Al reconocer los hackeos en áreas importantes del Gobierno del Estado, como en la propia Fiscalía General del Estado y la Secretaría de Seguridad y Paz, García Muñoz Ledo dijo que una de las prioridades de su administración es ir mejorando en la seguridad digital de sus secretarías.
“Hoy es una prioridad de nuestra administración buscar homologar la seguridad digital para todos; sobre todo garantizar la protección de los datos de las personas, de los ciudadanos”, señaló.
Libia Denisse mencionó que cuando se ha vulnerado información importante de las dependencias o intentos, de manera inmediata se comunican y se presentan las denuncias correspondientes ante la Fiscalía General del Estado.
“Y estamos en comunicación con la fiscalía y atentos al correr de las investigaciones para que se sancione también a aquellos que buscan vulnerar los sistemas de información”, aseguró.
Al cuestionarla sobre si han logrado identificar a los responsables de estos hackeos, la gobernadora respondió que hay importantes líneas de investigación por parte de la fiscalía.
“Se están llevando varias líneas de investigación y estamos a la espera pues de que se pueda determinar alguna responsabilidad”, agregó.
Uno de los hackeos fue a la Secretaría de Seguridad y Paz del Estado, luego de que se extrajo la información confidencial de 6 mil 636 policías de las Fuerzas de Seguridad Pública del Estado.
Y por otro lado, al trascender que también fue vulnerada la información digital de ciudadanos del Servicio de Administración Tributaria del Estado (SATEG), desde el pasado 2 de octubre, permanecen suspendidas las atenciones en los 147 kioscos, hasta que se establezcan medidas de protección con mayor seguridad.
En un comunicado emitido el pasado 9 de octubre, el Gobierno del Estado informó que hay avances en las investigaciones por el supuesto hackeo al SATEG, pero que es la Fiscalía del Estado, la encargada de ofrecer detalles de la averiguación previa.
Aunque argumentó que todavía no se ha determinado si hubo extracción de datos del SATEG.
Se acumulan ataques cibernéticos
En abril de 2024, AM publicó que un especialista en ciberseguridad detectó una presunta filtración de 16 millones de registros vinculados con portales estatales, con datos como RFC, correos y contraseñas. El Gobierno de Guanajuato sostuvo que fueron intentos de vulneración y que sus protocolos impidieron extraer esa información personal.
En noviembre de 2025, el grupo Tekir APT afirmó haber vulnerado sistemas de la Fiscalía General del Estado y extraído más de 250 gigabytes de información. La dependencia negó inicialmente el hackeo, pero el 22 de noviembre reconoció una intrusión que comprometió 1.7 % de sus equipos del total institucional.
En febrero de 2026 se reportó una posible nueva vulneración relacionada con el Banco Estatal de Datos sobre Violencia contra las Mujeres. La denuncia habló de más de 336 mil expedientes expuestos. La Fiscalía abrió una investigación, aunque el fiscal Gerardo Vázquez Alatriste negó después que hubiera ocurrido otro hackeo.
El 24 de abril de 2026, la Secretaría de Seguridad y Paz confirmó un hackeo a una plataforma administrativa. El acceso se logró mediante credenciales que no cumplían estándares de seguridad y permitió extraer una base con información de 6 mil 636 policías estatales, incluidos expedientes completos, fotografías y domicilios.
Ese mismo mes, la Secretaría de Salud de Guanajuato reconoció un acceso no autorizado a uno de sus sistemas, después de que se reportara la posible exposición de cerca de 40 mil expedientes médicos. La dependencia aisló el incidente, activó protocolos de ciberseguridad y presentó una denuncia ante la Fiscalía.
En agosto de 2026 se difundió una presunta base con información de 95 mil 214 trabajadores de la Secretaría de Educación de Guanajuato, incluidos RFC, CURP, domicilios y correos. La dependencia negó un hackeo y sostuvo que hubo un acceso no autorizado mediante una credencial previamente comprometida en el sistema.
DP
Acompáñanos en un recorrido por la historia de León. Recibe en tu correo relatos sobre personajes, barrios, tradiciones y momentos clave, que celebran la identidad leonesa, en el marco de los 450 años de nuestra ciudad.